企業採用 Open Source
解決方案的先行者
「自由軟體 Free Software」、「開源軟體 Open Source Software」對於組織來說並非遙不可及。除了擁有經費節流、資料格式通用等好處以外,更可以從專有封閉軟體綁架與威脅之中全身而退,讓單位真正達到「開源節流」的終極目標。
- 因專案工作滿載,本公司即日起暫時停止接收建置與服務類新案(商業版軟體授權採購與已在洽談中案件不在此限),預計至 2027 年三月恢復,敬請見諒。
技術公告
本公司提供導入與技術支援之產品的資安通知、重要版本更新與原廠公告。
 資安通知jt-doc-tools
jt-doc-tools 已登入使用者可越權取得資產庫印章、簽名與浮水印,請更新至 1.16.54 以上
jt-doc-tools 於 2026 年 11 月 5 日發布安全公告 GHSA-7xx9-vf5g-xcfx:啟用登入時,任何已登入的使用者即使沒有該類資產所需的權限,也能取得資產庫中的印章、簽名與浮水印圖;能使用 PDF 編輯器者無「用印與簽名」權限也能把資產庫的印章與簽名套用到文件,有騎縫章權限者也能在騎縫章工具使用印章以外的資產。
 資安通知jt-ipam
jt-ipam 唯讀 API 權杖可修改資料,請更新至 0.5.116 以上
jt-ipam 於 2026 年 11 月 5 日發布安全公告 GHSA-75w9-p7q7-7c25:以唯讀範圍發出的 API 權杖未被限制為只能讀取,持有有效唯讀權杖者可在權杖擁有者帳號的權限範圍內修改資料。
資安通知jt-doc-toolsjt-doc-tools 內附舊版 Pillow 處理特製圖片可致服務中斷,請更新至 1.17.12 以上
jt-doc-tools 於 2026 年 11 月 5 日發布安全公告 GHSA-29r9-6ff3-vp55:多項功能以 Pillow 處理使用者上傳的圖片,Pillow 13.0.0 之前的版本有圖片解碼的記憶體安全問題,包含上游 Pillow 漏洞 CVE-2026-112403(JPEG 解碼堆積緩衝區溢位)與 CVE-2026-112398(FlashPix 內 JPEG 解碼堆積緩衝區溢位),特製圖片可能使服務中斷,也可能以服務帳號權限執行程式;實際能否觸發取決於圖片格式與處理方式,並非所有上游 Pillow 漏洞均已確認可經由 jt-doc-tools 觸發。
服務項目
從系統建置、導入到上線後的技術支援,協助企業順利採用開源方案。
系統建置
開源軟體安裝與系統使用建置
導入服務
先期規劃、上線輔導與教育訓練
技術支援
線上遠端或現場支援服務





原廠授權與合作
官方授權銀級夥伴
官方授權金級夥伴
官方授權經銷商
官方授權經銷商
官方授權經銷商
官方授權經銷商
官方授權經銷商
官方授權經銷商
專案定期贊助商
FlashArray PVE 儲存外掛技術合作
ONTAP PVE 儲存外掛技術合作
自研工具
由本公司技術開發並以自由開源授權釋出;本公司另提供導入與技術支援服務。
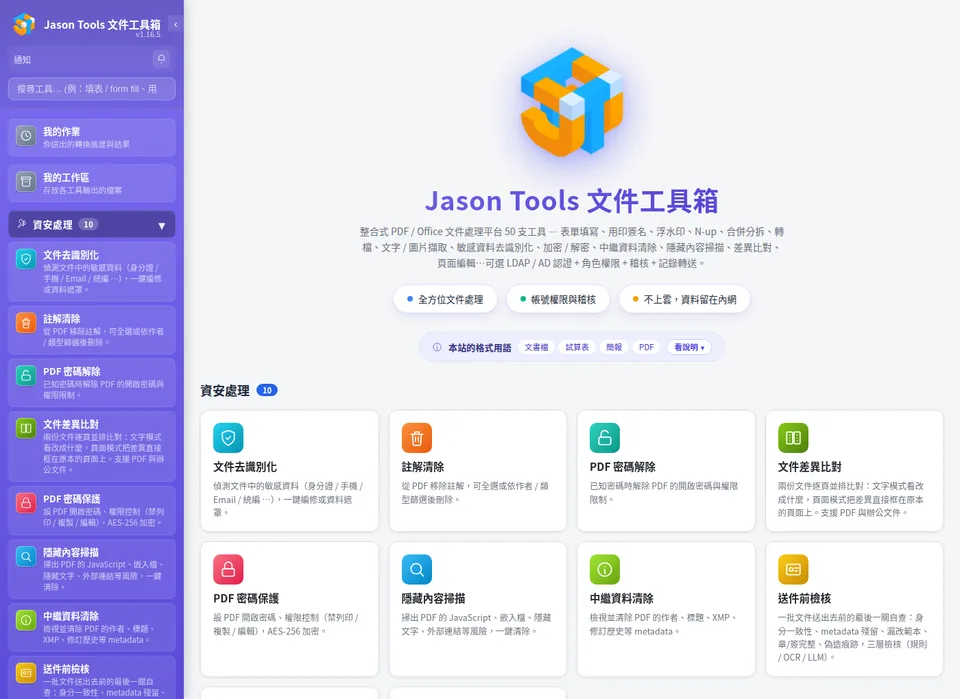

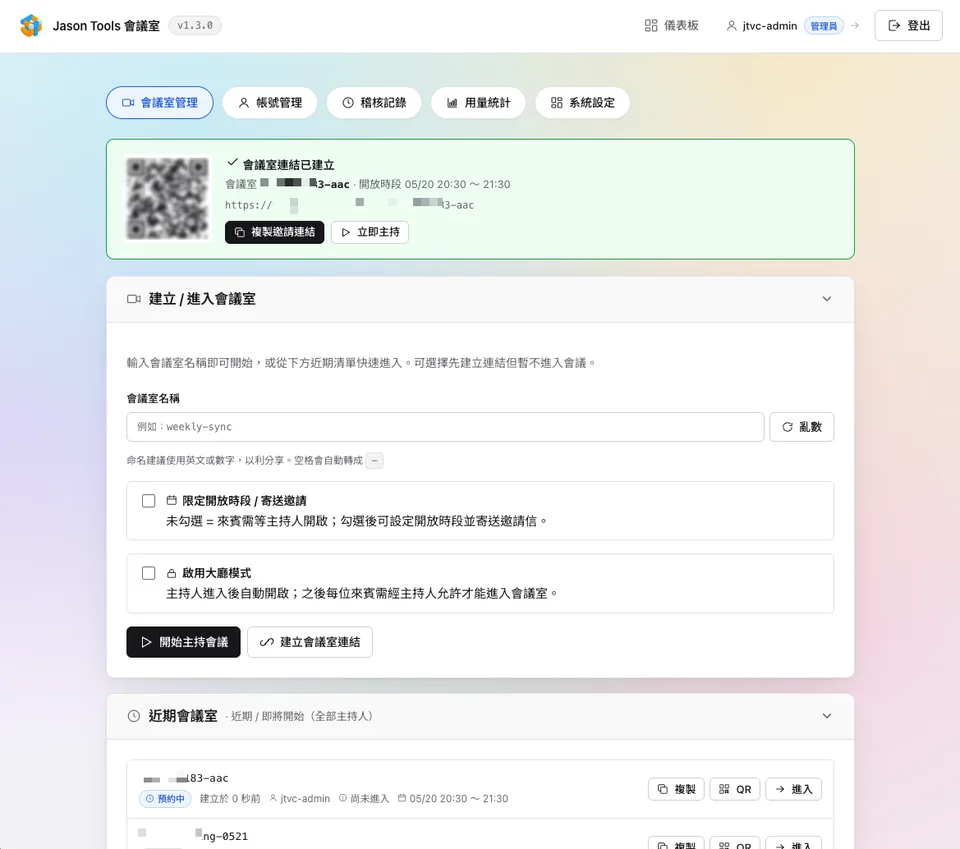
整合式文件處理平台
50 個工具,自架、開源、可控。表單填寫、用印與簽名、浮水印、OCR、去識別化、PDF 加密、差異比對… 所有檔案都在企業自己的伺服器上處理。已有超過 50 家企業與機關單位上線使用中。
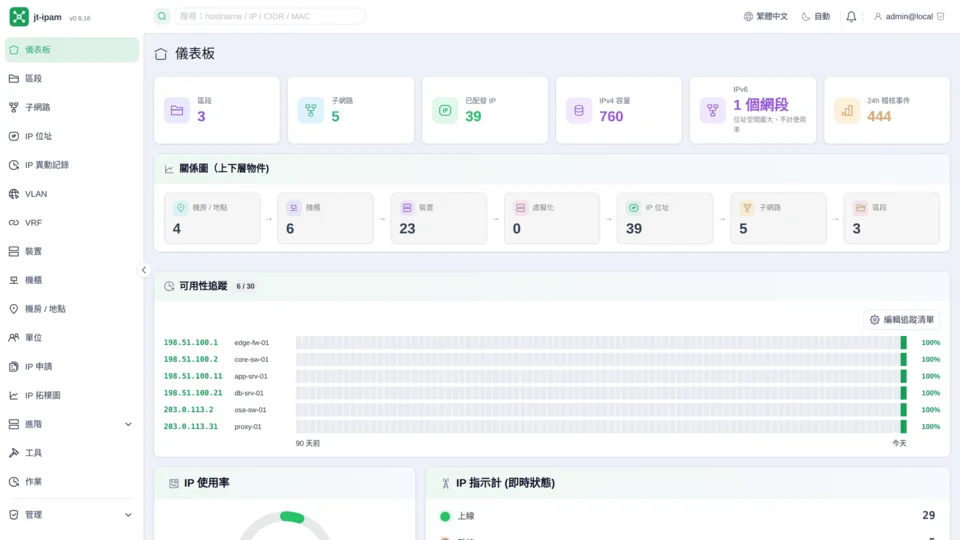

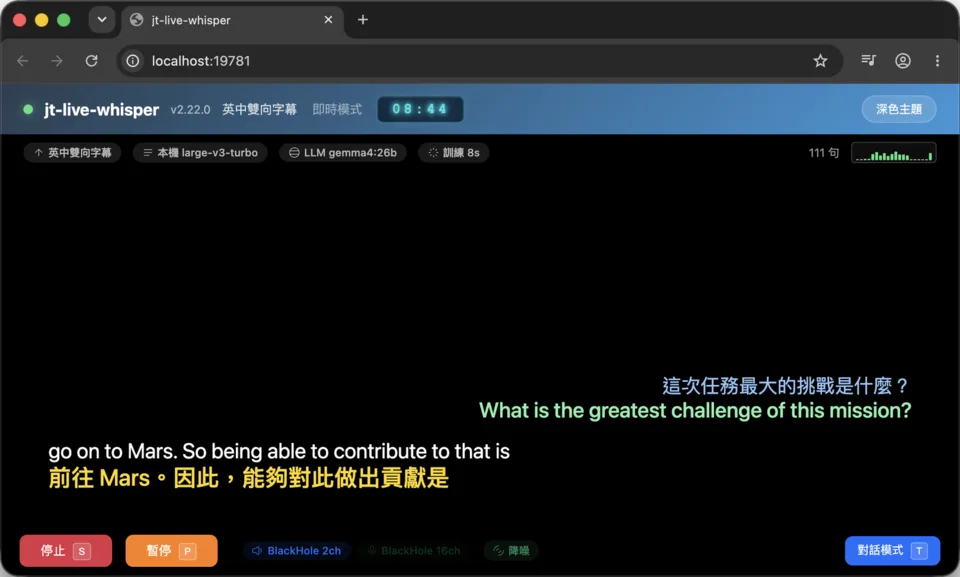

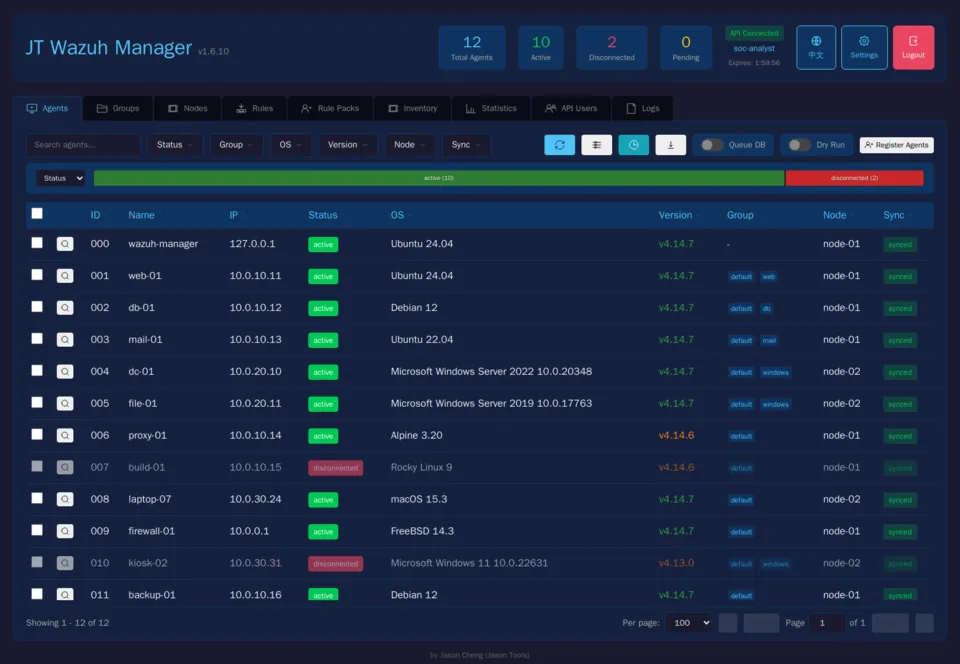






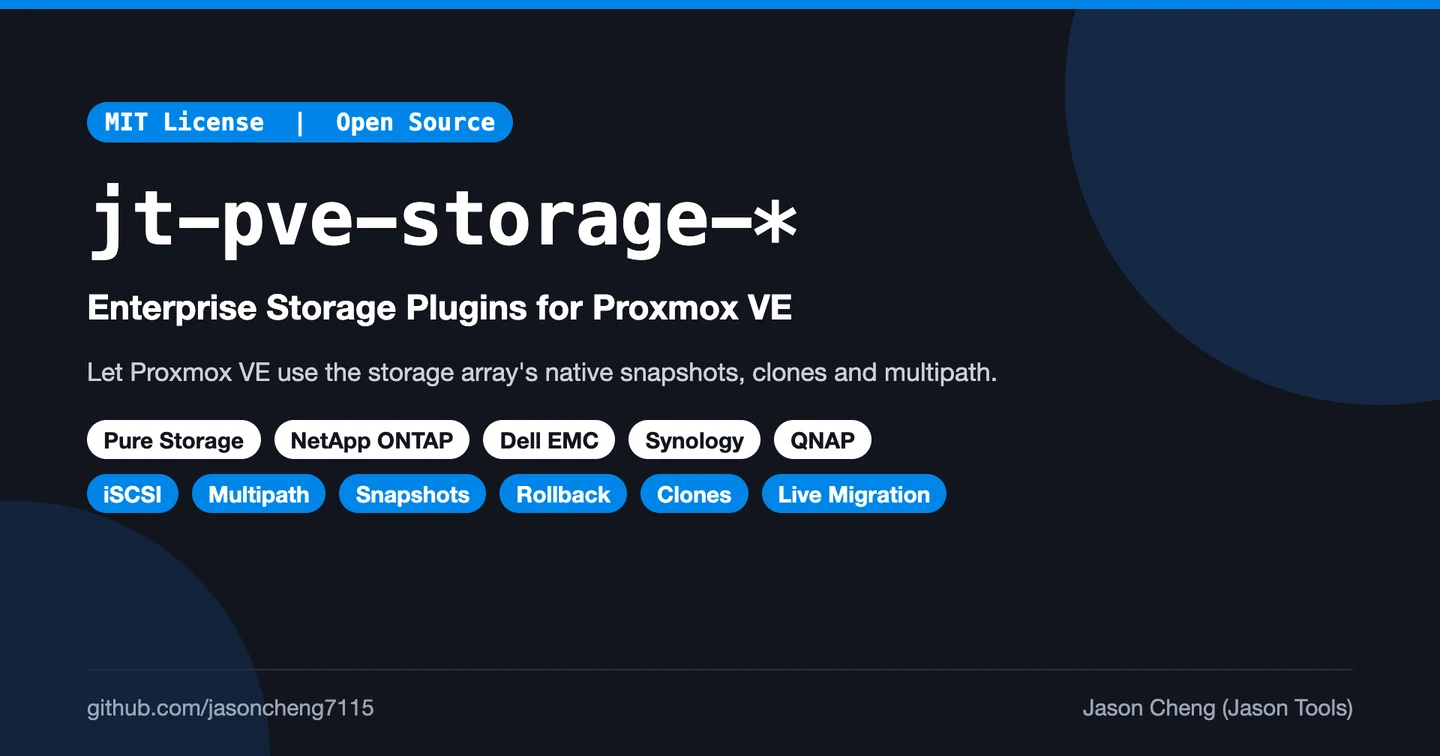
Proxmox VE 企業儲存外掛
讓 Proxmox VE 直接使用儲存設備原生的快照、複製與 multipath:Pure Storage、NetApp ONTAP、Dell EMC、Synology、QNAP(預覽版)。
採用自由與開源軟體是另一扇門,開啟這扇門以後,除了可以解決經費不足的困境,還會發現一片新天地,擁有無限的可能。
Jason Cheng 鄭郁霖,創辦人 / 技術總監